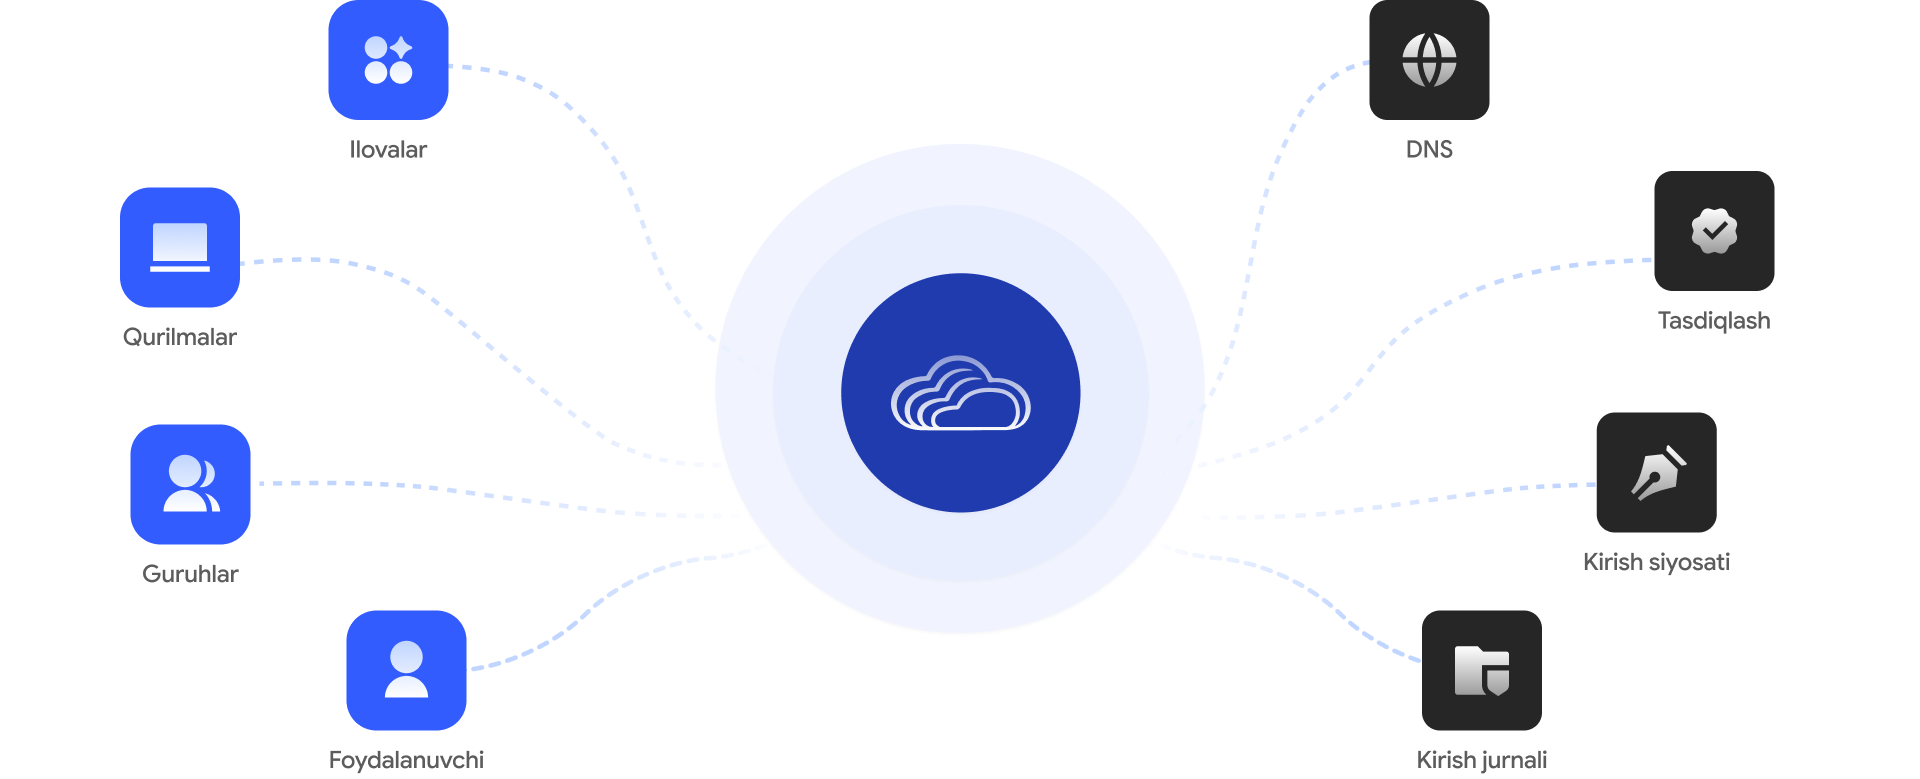
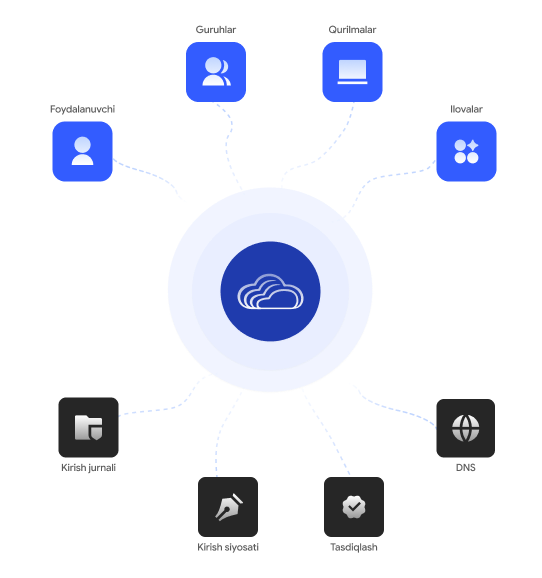
Zero Trust modeli bo'yicha zamonaviy segmentlangan tarmoq kirishi. Har bir ulanish tekshiriladi, har bir foydalanuvchi faqat o'ziga belgilangan resurslarga kirish huquqini oladi.
Bizga O'zbekiston bozorining yetakchi kompaniyalari ishonch bildiradi


Har bir foydalanuvchi faqat o'ziga belgilangan resurslarga kirish huquqini oladi. Kirish nuqtali tarzda — foydalanuvchi, guruh va qurilma bo'yicha beriladi.
Pudratchi faqat ajratilgan resurs bilan ishlaydi. Bitta tarmoqda xodimlar, pudratchilar va administratorlar uchun turli kirish darajalari.
Resurslaringizga — 1С, ERP, ma'lumotlar bazalari va fayl serverlariga himoyalangan ulanish. Resurslar faqat avtorizatsiyadan o'tgan foydalanuvchilarga ochiq.
Ajratilgan aloqa kanallaridan foydalanmasdan ofislar o'rtasida yagona himoyalangan tarmoq. Filial xodimlari korporativ resurslar bilan xuddi lokal tarmoqdagi kabi ishlaydi.
Tartibsizliksiz kirish nazorati
Klassik VPN'siz korporativ tizimlarga himoyalangan masofaviy kirish. Minglab foydalanuvchilar uchun mikrosegmentatsiya va qurilmalar nazorati.
Ma'lumotlar suvereniteti
Tarmoq trafigi va ulanishlar metama'lumotlari O'zbekiston hududida qoladi.
Miqyosda kirishni boshqarish
Minglab foydalanuvchilar uchun tarmoq mikrosementatsiyasi. Korporativ IAM bilan integratsiya, ulanishlarni jurnalga qayd etish va SIEM'ga eksport qilish.
WireGuard asosidagi P2P-tunnellar, trafik markaziy serversiz to'g'ridan-to'g'ri qurilmalar o'rtasida boradi. Management-komponentlar — O'zbekistondagi Tier III ma'lumotlar markazlarida yoki buyurtmachi infratuzilmasida.
Trafik WireGuard P2P-tunnellar orqali to'g'ridan-to'g'ri qurilmalar o'rtasida boradi. Korporativ resurslar sizning talablaringizdan kelib chiqib ommaviy tarmoqdan yashiriladi.
Har bir foydalanuvchi yoki guruh faqat o'ziga biriktirilgan resurslarga kirish huquqiga ega bo'ladi. Foydalanuvchi, guruh, IP, port va protokol bo'yicha batafsil kirish qoidalari.
Ulanishdan oldin OT versiyasi, himoya vositalari va yangilanishlarni nazorat qilish. Tarmoqqa faqat siyosatga mos keladigan qurilmalar kirish huquqini oladi.
Korporativ resurslar overlay-tarmoqdagi avtorizatsiyalangan ulanish orqali ochiq. Har bir serverga klient o'rnatmasdan routing peer orqali quyi tarmoqlarga kirish.
Ichki resurslar faqat tashkilotning overlay-tarmog'i ichida hal qilinadi.
To'liq tarix: kim, qaysi resursga, qachon, qaysi qurilmadan, qancha vaqt. Korrelyatsiya uchun hodisalarni SIEM ga eksport qilish.
Oyiga foydalanuvchi uchun belgilangan narx. Platformaning barcha imkoniyatlari obunaga kiritilgan.
Bizning xizmatlarimiz haqidagi ko'p so'raladigan savollar.
VPN tarmoqqa to'liq kirish beradi — foydalanuvchi ichkariga tushadi va hammasini ko'radi. ZTNA — bu zamonaviyroq yondashuv: har bir ulanish alohida tekshiriladi, kirish nuqtali tarzda faqat belgilangan resurslarga beriladi. Hujum yuzasi kichikroq, nazorat — to'liq.
Yo'q. Routing peer arxitekturasi ishlatiladi — klient segmentdagi bitta serverga o'rnatiladi va u trafikni quyi tarmoqning qolgan resurslariga yo'naltiradi. Himoyalanadigan serverlarga klient o'rnatilmaydi.
WireGuard minimal kechikish qo'shadi — 1 ms dan kam. Trafik markaziy server orqali emas, to'g'ridan-to'g'ri qurilmalar o'rtasida boradi. Aksariyat senariylarda tezlik farqi sezilmaydi.
Qurilmalar o'rtasidagi mavjud ulanishlar ishlashda davom etadi — foydalanuvchilar kirishni yo'qotmaydi. Tiklanmaguncha faqat yangi ulanishlar mumkin emas. On-prem joylashtirishda management-server zaxiralanadi.
Management-komponentlar — O'zbekistondagi sertifikatlangan Tier III ma'lumotlar markazlarida yoki buyurtmachi infratuzilmasida. Tarmoq trafigi mamlakat tashqarisiga yo'naltirilmaydi.
Yechimlar arxitektoridan maslahat va tashkilotingiz uchun narx hisob-kitobini oling.