Разработчик пишет сервис на ноутбуке, все работает отлично. Тестировщик запускает тот же код на стенде, приложение падает из-за разной версии Python, неподходящей библиотеки или пропущенной переменной окружения. В production выясняется, что сервер настраивали вручную полгода назад и конфигурацию никто не помнит.
Фраза «у меня работает» долго оставалась главной причиной задержек релизов. Docker решает эту задачу: приложение упаковывается вместе с окружением и зависимостями, поэтому запускается одинаково на ноутбуке инженера и в облачном дата-центре.
Для бизнеса это означает предсказуемость релизов, сокращение времени выхода продуктов на рынок и избавление от простоев из-за ошибок окружения.
Отличия контейнера от виртуальной машины
Виртуальная машина эмулирует отдельный компьютер со своей операционной системой. Контейнер использует ядро хостовой ОС, изолируя только процессы, файловую систему и сеть приложения.
Благодаря такой архитектуре контейнер запускается за секунды и занимает десятки мегабайт вместо гигабайт. На одном физическом сервере помещается в 3–5 раз больше контейнеров, чем виртуальных машин, что напрямую снижает затраты на вычислительные мощности.
Если сравнить виртуальную машину с отдельным загородным домом, то контейнер похож на квартиру в многоквартирном доме: фундамент и коммуникации общие, а внутри у каждого собственная планировка и замок.
В облаке эти технологии обычно дополняют друг друга. Контейнеры работают внутри виртуальных машин: виртуальная машина дает изоляцию на уровне инфраструктуры, а Docker отвечает за доставку приложения.
Архитектура Docker
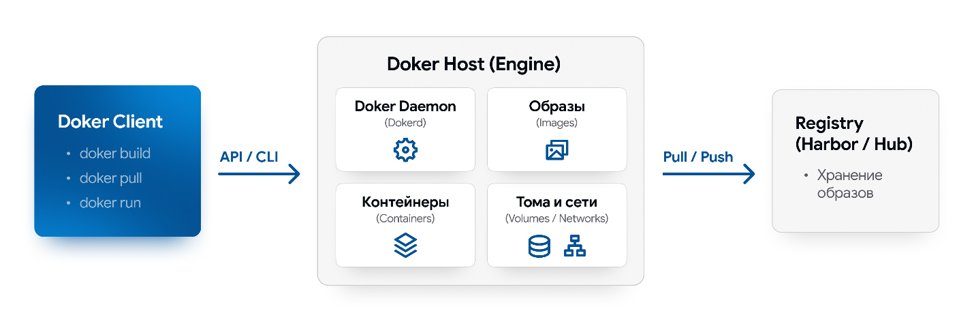
Docker построен по клиент-серверной архитектуре. Управление происходит через взаимодействие трех ключевых компонентов:
-
Docker Client (CLI): интерфейс, через который инженер отправляет команды (
docker build,docker run). -
Docker Host (Docker Daemon / Engine): фоновый процесс
dockerd, который принимает запросы от клиента, собирает образы, управляет контейнерами, сетями и томами. - Registry: хранилище образов (Docker Hub, GitLab Container Registry или Harbor).
Наглядная схема работы
Из чего состоит экосистема Docker
Образ и Dockerfile
Образ содержит приложение, настройки и зависимости. Собирается он по Dockerfile: текстовому сценарию, который хранится в Git рядом с кодом.
Образ неизменяем. Если собранный один раз образ прошел автотесты, в production гарантированно попадет идентичный код при условии деплоя по digest. Теги могут перезаписываться, поэтому фиксация по digest исключает случайную подмену версий.
Контейнер
Запущенный экземпляр образа. Из одного образа можно мгновенно развернуть нужное количество одинаковых контейнеров, а при необходимости остановить и пересоздать их за секунды.
Docker Compose
Современные приложения состоят из нескольких компонентов: веб-сервис, база данных, кэш, очередь сообщений. Все сервисы описываются в файле compose.yaml и поднимаются одной командой docker compose up, после чего автоматически создаются сети, подключаются тома и запускаются сервисы.
Docker Compose описывает окружение приложения. Для управления инфраструктурой как таковой (Infrastructure as Code) в экосистеме UzCloud используется наш Terraform-провайдер.
Registry (Реестр образов)
Образы хранятся в реестре. По умолчанию используется публичный Docker Hub, но компании часто поднимают изолированный реестр (например, Harbor). Типичный путь поставки кода выглядит так: код, затем docker build, образ, registry, docker pull и контейнер на сервере.
Тома и сети
Контейнеры создаются как временные объекты: при удалении контейнера данные внутри стираются. Для баз данных и загружаемых файлов применяются тома (volumes), сохраняющие данные на хосте. Встроенные сети изолируют сервисы от внешнего мира и позволяют контейнерам связываться друг с другом по имени.
Docker и альтернативные среды выполнения
Контейнеризация не ограничена решениями одной компании. Существуют Podman, containerd и CRI-O, а формат образов стандартизирован консорциумом OCI. Поэтому образ, собранный в Docker, запускается в любой совместимой среде.
Главная сила Docker заключена в экосистеме. Dockerfile и Compose стали стандартом индустрии, а большинство open source проектов поставляются с готовыми инструкциями для запуска через Docker.
Продукты Docker и особенности лицензирования
Разберем разницу между продуктами, чтобы избежать юридических рисков:
- Docker Engine: бесплатный движок с открытым исходным кодом для Linux-серверов. Именно он работает на облачных виртуальных машинах.
- Docker Desktop: приложение для рабочих станций на Windows и macOS. Бесплатно доступно для личного использования, образования, некоммерческого open source и малого бизнеса (до 250 сотрудников и до 10 млн долларов годовой выручки). Крупным компаниям и государственным организациям требуется платная подписка.
- Docker Hub: устанавливает лимиты на скачивание образов для бесплатных аккаунтов. При превышении порога серверы CI/CD получают ошибку HTTP 429. Для стабильной работы автоматических сборщиков компании авторизуют запросы или поднимают собственный локальный реестр.
Экономическая выгода: когда компании нужен собственный Docker-хост
Развертывание Docker на собственной виртуальной машине решает понятные бизнес-задачи:
- Экономия на серверной инфраструктуре на 40–60%: плотность размещения сервисов на одном сервере выше по сравнению с классическими виртуальными машинами.
- Быстрый запуск сервисов: готовые окружения поднимаются без ручной настройки серверов и сбоев.
- Стандартизация разработки: одинаковое окружение на ноутбуках разработчиков, тестовых стендах и в production устраняет риски ошибок при релизах.
- Безопасность и контроль: данные, конфигурации и реестр образов остаются внутри закрытого периметра компании.
Когда проект вырастает из рамок одного хоста, встает вопрос масштабирования. Docker и Compose отлично подходят для старта и небольших проектов, но когда нагрузки растут и ресурсов одного хоста становится мало, переходите на Managed Kubernetes в UzCloud: управляющий слой мы берем на себя, избавляя вас от ручного администрирования кластера.
Как правильно эксплуатировать Docker на сервере
Просто установить Docker и запустить контейнеры недостаточно для надежной работы production-среды. Важно учесть пять факторов:
- Ограничение ресурсов: контейнеры делят процессоры и память хоста. Без явно заданных лимитов один сервис с утечкой памяти остановит работу соседних приложений.
- Управление диском и логами: образы, слои и логи постепенно заполняют диск. Настройте ротацию логов и очистку неиспользуемых слоев, а для баз данных используйте быстрые SSD-диски.
- Безопасность: доступ к демону Docker фактически равен root-доступу к серверу. Не открывайте API демона в интернет, используйте rootless-режим, запускайте процессы от имени непривилегированных пользователей и проверяйте базовые образы на уязвимости. Учтите важный сетевой нюанс: опубликованные порты Docker обходят правила UFW, поэтому внешний доступ нужно закрывать через группы безопасности в облаке.
-
Резервное копирование (Backup): контейнер пересоздается за секунды, но данные внутри томов требуют регулярного бэкапа. Резервные копии томов, конфигураций
compose.yamlи баз данных необходимо периодически проверять на восстановление. -
Мониторинг: состояние сервисов и использование ресурсов отслеживаются через системы мониторинга (например, Prometheus и Grafana), а не ручными командами
docker ps.
Что изменилось в Docker в 2026 году
Обновление Engine 29
В 2026 году актуальна ветка Docker Engine 29. В обновлении сетевым драйвером по умолчанию в rootless-режиме стал gvisor-tap-vsock, обеспечивающий высокую скорость работы сети и уровень изоляции.
Бесплатные защищенные образы Hardened Images (DHI)
Docker перевел каталог Hardened Images в разряд бесплатных решений с лицензией Apache 2.0. В каталог входит более 4 000 минималистичных и защищенных образов (Alpine, Debian, популярные СУБД, среды выполнения). Они поставляются с SBOM-аттестациями и отчетами VEX с пометками о том, какие уязвимости реально эксплуатируемы, поэтому число известных актуальных уязвимостей близко к нулю.
Интеграция с AI-инфраструктурой
Docker активно развивает инструменты для ИИ-разработки:
- Docker Model Runner: позволяет локально запускать языковые модели.
- MCP Gateway: защищает и регулирует подключение внешних инструментов к ИИ-системам.
-
AI-ассистент Ask Gordon: встроен в CLI и Docker Desktop для помощи в написании и оптимизации Dockerfile (через команду
docker ai).
Зачем контейнерная инфраструктура локальным компаниям в Узбекистане
Для компаний, работающих на рынке Узбекистана, развертывание Docker на локальной облачной инфраструктуре закрывает юридические и технические вопросы:
- Соответствие законодательству: размещение томов с базами данных внутри суверенного облака помогает выполнять требования Закона РУз «О персональных данных». Ваши данные не покидают территорию страны.
- Независимость от внешних каналов: локальный реестр образов внутри Узбекистана не зависит от внешних блокировок и лимитов. Образы скачиваются по локальной сети на максимальной скорости.
Готовая инфраструктура Docker на UzCloud
В Marketplace UzCloud доступен подготовленный образ Docker. Вместо ручной цепочки действий (выбор сервера, установка ОС, настройка репозиториев, установка Engine и Compose) вы запускаете виртуальную машину с готовым Docker за пару кликов.
В каталоге UzCloud также представлены инструменты для построения полного цикла разработки:
- Harbor: изолированный реестр образов со сканированием на уязвимости.
- GitLab и GitLab Runner: хранение кода, автоматическая сборка и развертывание.
- Coolify: удобная веб-панель для управления контейнерными приложениями.
Связка складывается в понятный и защищенный контур:
GitLab → CI/CD → docker build → Harbor → Docker-хост на UzCloud → Работающий сервис.
Вся инфраструктура, ресурсы виртуальных машин, сети, доступы и бэкапы остаются под полным контролем вашей команды. Когда проект перерастет возможности одного хоста, вы легко переведете его на Managed Kubernetes в UzCloud.
Разверните изолированный Docker-хост за 5 минут
Если вам нужна готовая контейнерная среда без затрат времени на ручную настройку зависимостей, переходите в каталог UzCloud Marketplace.
Выбирайте образ Docker, задавайте нужный объем процессоров, оперативной памяти и диска, и запускайте рабочую среду в суверенном облаке Узбекистана. Наш саппорт поможет выстроить отказоустойчивую архитектуру на любом этапе.