Dasturchi servisni noutbukida yozadi — hammasi a'lo darajada ishlaydi. Test muhandisi ayni shu kodni test muhitida ishga tushiradi, biroq Python versiyasi farq qilishi, mos kelmaydigan kutubxona yoki belgilanmagan muhit o'zgaruvchisi sababli ilova ishlamay qoladi. Production muhitida esa server yarim yil avval qo'lda sozlangani va uning konfiguratsiyasini hech kim eslamasligi ma'lum bo'ladi.
«Menda ishlayapti» degan ibora uzoq vaqt davomida relizlar kechikishining asosiy sabablaridan biri bo'lib kelgan. Docker bu muammoni hal qiladi: ilova o'zining ishlash muhiti va bog'liqliklari bilan birga konteynerga joylanadi. Natijada u muhandis noutbukida ham, bulutli ma'lumotlar markazida ham bir xil ishlaydi.
Biznes uchun bu reliz jarayonining oldindan rejalashtirilishi, mahsulotlarni bozorga chiqarish vaqtining qisqarishi va muhitdagi xatolar sababli yuzaga keladigan ishdagi uzilishlarning oldini olishni anglatadi.
Konteyner va virtual mashina o'rtasidagi farq
Virtual mashina o'z operatsion tizimiga ega alohida kompyuterning ishini emulyatsiya qiladi. Konteyner esa xost operatsion tizimining yadrosidan foydalanadi va faqat ilovaning jarayonlari, fayl tizimi hamda tarmog'ini izolyatsiya qiladi.
Bunday arxitektura tufayli konteyner bir necha soniyada ishga tushadi va gigabaytlar o'rniga o'nlab megabayt joy egallaydi. Bitta jismoniy serverda virtual mashinalarga qaraganda 3–5 baravar ko'proq konteyner joylashtirish mumkin. Bu esa hisoblash quvvatlari uchun xarajatlarni bevosita kamaytiradi.
Virtual mashinani shahar tashqarisidagi alohida uy bilan taqqoslash mumkin. Konteyner esa ko'p qavatli uydagi kvartiraga o'xshaydi: poydevor va kommunikatsiyalar umumiy, ammo har bir xonadonning o'z rejalashtiruvi va qulfi bor.
Bulutli infratuzilmada bu texnologiyalar odatda bir-birini to'ldiradi. Konteynerlar virtual mashinalar ichida ishlaydi: virtual mashina infratuzilma darajasida izolyatsiyani ta'minlaydi, Docker esa ilovani yetkazib berish uchun javob beradi.
Docker arxitekturasi
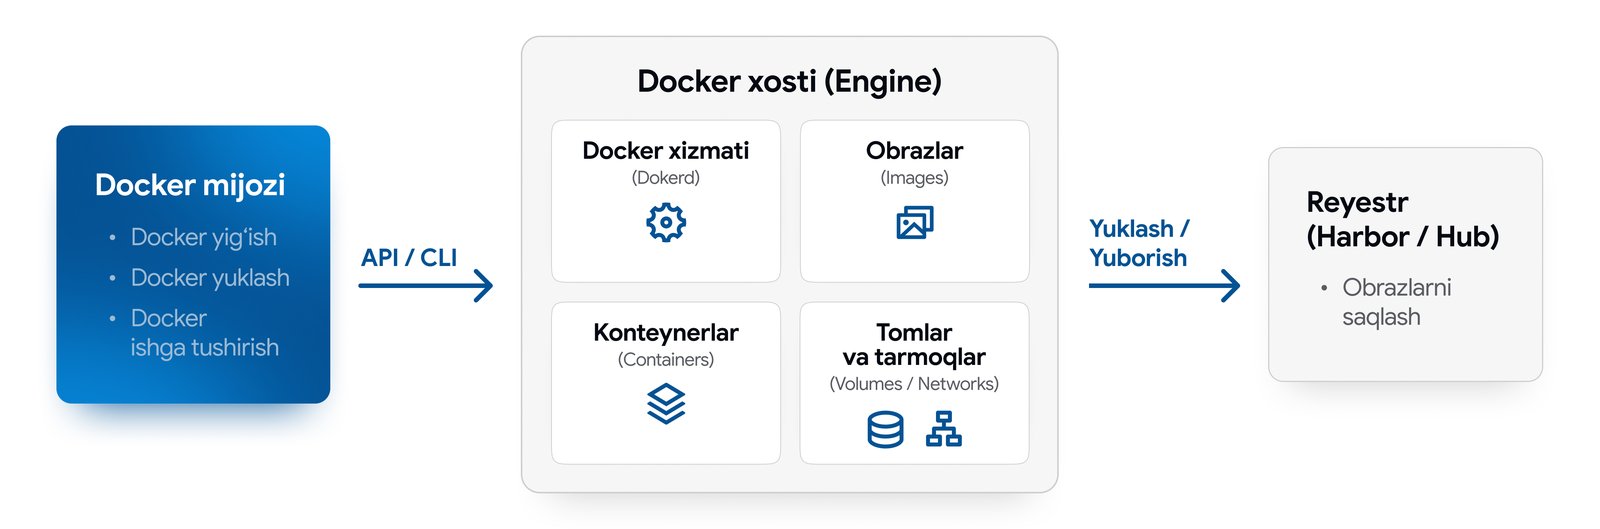
Docker mijoz-server arxitekturasi asosida qurilgan. Boshqaruv uchta asosiy komponentning o'zaro ishlashi orqali amalga oshiriladi:
-
Docker Client (CLI): muhandis buyruqlarni (
docker build,docker run) yuboradigan interfeys. -
Docker Host (Docker Daemon / Engine): mijozdan so'rovlarni qabul qiladigan, obrazlarni yig'adigan, konteynerlar, tarmoqlar va volume'larni boshqaradigan
dockerdfon jarayoni. - Registry: obrazlar saqlanadigan ombor (Docker Hub, GitLab Container Registry yoki Harbor).
Docker qanday ishlashining ko'rgazmali sxemasi
Docker ekotizimi nimalardan iborat?
Obraz va Dockerfile
Obraz ilova, sozlamalar va unga kerakli bog'liqliklarni o'z ichiga oladi. U Dockerfile asosida yig'iladi. Dockerfile — kod bilan birga Git'da saqlanadigan matnli ko'rsatmalar fayli.
Obraz o'zgarmas hisoblanadi. Agar bir marta yig'ilgan obraz avtomatik testlardan muvaffaqiyatli o'tgan bo'lsa, digest bo'yicha deploy qilingan taqdirda production muhitiga aynan o'sha kod yetib borishi kafolatlanadi. Teglar qayta yozilishi mumkin, shu sababli versiyani digest orqali belgilash versiyalarning tasodifan almashtirilishining oldini oladi.
Konteyner
Bu — ishga tushirilgan obraz nusxasi. Bitta obrazdan kerakli miqdordagi bir xil konteynerlarni bir zumda ishga tushirish, zarurat tug'ilganda esa ularni bir necha soniyada to'xtatish va qayta yaratish mumkin.
Docker Compose
Zamonaviy ilovalar bir nechta komponentdan iborat: veb-servis, ma'lumotlar bazasi, kesh va xabarlar navbati. Barcha servislar compose.yaml faylida tavsiflanadi va bitta docker compose up buyrug'i orqali ishga tushiriladi. Shundan so'ng tarmoqlar avtomatik yaratiladi, volume'lar ulanadi va servislar ishga tushadi.
Docker Compose ilovaning ishlash muhitini tavsiflaydi. Infratuzilmaning o'zini kod orqali boshqarish (Infrastructure as Code) uchun esa UzCloud ekotizimida bizning Terraform provayderimizdan foydalaniladi.
Registry (obrazlar reyestri)
Obrazlar reyestrda saqlanadi. Odatiy holatda ommaviy Docker Hub ishlatiladi, biroq kompaniyalar ko'pincha alohida, yopiq reyestrni (masalan, Harbor) tashkil qiladi. Kodni yetkazib berishning odatiy jarayoni quyidagicha: kod → docker build → obraz → registry → docker pull → serverdagi konteyner.
Volume'lar va tarmoqlar
Konteynerlar vaqtinchalik obyekt sifatida yaratiladi: konteyner o'chirilganda uning ichidagi ma'lumotlar ham o'chadi. Ma'lumotlar bazalari va yuklangan fayllarni saqlash uchun xostda ma'lumotlarni saqlab qoladigan volume'lardan foydalaniladi. O'rnatilgan tarmoqlar servislarni tashqi muhitdan izolyatsiya qiladi va konteynerlarga bir-biri bilan nomi orqali bog'lanish imkonini beradi.
Docker va muqobil bajarish muhitlari
Konteynerlashtirish faqat bitta kompaniyaning yechimlari bilan cheklanmaydi. Podman, containerd va CRI-O kabi vositalar ham mavjud. Obraz formati esa OCI konsorsiumi tomonidan standartlashtirilgan. Shu sababli Docker'da yig'ilgan obraz har qanday mos keluvchi muhitda ishga tushirilishi mumkin.
Docker'ning asosiy ustunligi uning ekotizimida. Dockerfile va Compose sanoat standartiga aylangan, ko'plab open source loyihalar esa Docker orqali ishga tushirish uchun tayyor ko'rsatmalar bilan taqdim etiladi.
Docker mahsulotlari va litsenziyalash xususiyatlari
Huquqiy xavflarning oldini olish uchun mahsulotlar o'rtasidagi farqlarni ko'rib chiqamiz:
- Docker Engine: Linux serverlari uchun bepul, ochiq kodli dvigatel. Aynan shu vosita bulutli virtual mashinalarda ishlaydi.
- Docker Desktop: Windows va macOS operatsion tizimlaridagi ish stansiyalari uchun ilova. Undan shaxsiy foydalanish, ta'lim, notijorat open source loyihalari va kichik biznes (250 nafargacha xodim hamda yillik daromadi 10 million AQSh dollarigacha) uchun bepul foydalanish mumkin. Yirik kompaniyalar va davlat tashkilotlari esa pulli obunaga ega bo'lishi kerak.
- Docker Hub: bepul akkauntlar uchun obrazlarni yuklab olishga cheklovlar o'rnatadi. Belgilangan limitdan oshib ketilganda CI/CD serverlarida HTTP 429 xatosi yuzaga keladi. Avtomatik yig'ish jarayonlarining barqaror ishlashi uchun kompaniyalar so'rovlarni autentifikatsiyadan o'tkazadi yoki o'zining lokal reyestrini tashkil qiladi.
Iqtisodiy foyda: kompaniyaga qachon o'z Docker xosti kerak?
Docker'ni o'z virtual mashinasiga joylashtirish biznes uchun bir nechta aniq vazifani hal qiladi:
- Server infratuzilmasi xarajatlarini 40–60% ga kamaytirish: bitta serverda an'anaviy virtual mashinalarga qaraganda ko'proq servislarni joylashtirish mumkin.
- Servislarni tez ishga tushirish: tayyor muhitlar serverlarni qo'lda sozlash va shu jarayonda yuzaga kelishi mumkin bo'lgan nosozliklarsiz ishga tushiriladi.
- Dasturlash jarayonini standartlashtirish: dasturchilar noutbuklari, test muhitlari va production'da bir xil sharoitni ta'minlash relizlar paytida xatolar yuzaga kelishi xavfini kamaytiradi.
- Xavfsizlik va nazorat: ma'lumotlar, konfiguratsiyalar va obrazlar reyestri kompaniyaning yopiq infratuzilma perimetri doirasida qoladi.
Loyiha bitta xost imkoniyatlaridan oshib ketganda, uni kengaytirish masalasi yuzaga keladi. Docker va Compose dastlabki bosqich hamda kichik loyihalar uchun juda mos. Ammo yuklama ortib, bitta xost resurslari yetarli bo'lmay qolganda, UzCloud'dagi Managed Kubernetes xizmatiga o'ting. Bunda klasterning boshqaruv qatlamini biz o'z zimmamizga olamiz va sizni uni qo'lda ma'murlash zaruratidan ozod qilamiz.
Serverda Docker'dan qanday to'g'ri foydalanish kerak?
Docker'ni o'rnatish va konteynerlarni ishga tushirish production muhitining ishonchli ishlashi uchun yetarli emas. Quyidagi beshta omilni hisobga olish muhim:
- Resurslarni cheklash: konteynerlar xostning protsessor va operativ xotira resurslaridan birgalikda foydalanadi. Aniq limitlar belgilanmasa, xotira sizib chiqishi kuzatilgan bitta servis qo'shni ilovalarning ishlashini ham to'xtatib qo'yishi mumkin.
- Disk va loglarni boshqarish: obrazlar, qatlamlar va loglar vaqt o'tishi bilan diskni to'ldiradi. Loglar rotatsiyasini sozlang va foydalanilmayotgan qatlamlarni tozalab boring. Ma'lumotlar bazalari uchun esa tezkor SSD disklardan foydalaning.
- Xavfsizlik: Docker daemon'iga kirish huquqi amalda serverga root darajasida kirish huquqiga teng. Daemon API'ni internetga ochmang, rootless rejimidan foydalaning, jarayonlarni imtiyozlari cheklangan foydalanuvchilar nomidan ishga tushiring va bazaviy obrazlarni zaifliklarga tekshiring. Muhim tarmoq jihatini ham hisobga oling: Docker'da tashqi ulanish uchun ochilgan portlar UFW qoidalarini chetlab o'tadi. Shu sababli tashqi kirishni bulutdagi xavfsizlik guruhlari orqali cheklash kerak.
-
Zaxira nusxalarini yaratish (Backup): konteynerni bir necha soniyada qayta yaratish mumkin, ammo volume'larda saqlanadigan ma'lumotlar muntazam zaxiralanishi kerak. Volume'lar,
compose.yamlkonfiguratsiyalari va ma'lumotlar bazalarining zaxira nusxalarini tiklash imkoniyatini vaqti-vaqti bilan tekshirib turing. -
Monitoring: servislarning holati va resurslardan foydalanish darajasi
docker pskabi buyruqlarni qo'lda kiritish orqali emas, balki monitoring tizimlari (masalan, Prometheus va Grafana) yordamida kuzatiladi.
2026-yilda Docker'da nimalar o'zgardi?
Engine 29 yangilanishi
2026-yilda Docker Engine'ning 29-versiyasi dolzarb hisoblanadi. Ushbu yangilanishda rootless rejimi uchun standart tarmoq drayveri sifatida gvisor-tap-vsock tanlandi. U tarmoqning yuqori tezlikda ishlashi va izolyatsiya darajasini ta'minlaydi.
Bepul va himoyalangan Hardened Images (DHI) obrazlari
Docker Hardened Images katalogini Apache 2.0 litsenziyasi asosida bepul foydalanish mumkin bo'lgan yechimlar qatoriga o'tkazdi. Katalogda 4 000 dan ortiq minimal va himoyalangan obrazlar mavjud (Alpine, Debian, ommabop ma'lumotlar bazalarini boshqarish tizimlari va bajarish muhitlari).
Ushbu obrazlar SBOM attestatsiyalari va VEX hisobotlari bilan taqdim etiladi. Hisobotlarda qaysi zaifliklardan amalda foydalanish mumkinligi ko'rsatiladi. Shu sababli ma'lum bo'lgan dolzarb zaifliklar soni deyarli nolga teng.
AI infratuzilmasi bilan integratsiya
Docker AI ishlab chiqish uchun vositalarini faol rivojlantirmoqda:
- Docker Model Runner: til modellarini lokal ravishda ishga tushirish imkonini beradi.
- MCP Gateway: tashqi vositalarning AI tizimlariga ulanishini himoya qiladi va tartibga soladi.
-
Ask Gordon AI yordamchisi: Dockerfile yozish va optimallashtirishda yordam berish uchun CLI va Docker Desktop'ga o'rnatilgan (
docker aibuyrug'i orqali).
Nima uchun O'zbekistondagi mahalliy kompaniyalarga konteyner infratuzilmasi kerak?
O'zbekiston bozorida faoliyat yuritadigan kompaniyalar uchun Docker'ni mahalliy bulutli infratuzilmada joylashtirish huquqiy va texnik masalalarni hal qilishga yordam beradi:
- Qonunchilik talablariga muvofiqlik: ma'lumotlar bazalari joylashgan volume'larni suveren bulut infratuzilmasida saqlash O'zbekiston Respublikasining «Shaxsga doir ma'lumotlar to'g'risida»gi Qonuni talablarini bajarishga yordam beradi. Ma'lumotlaringiz mamlakat hududidan tashqariga chiqmaydi.
- Tashqi aloqa kanallariga bog'liq bo'lmaslik: O'zbekiston hududidagi lokal obrazlar reyestri tashqi blokirovkalar va limitlarga bog'liq bo'lmaydi. Obrazlar lokal tarmoq orqali maksimal tezlikda yuklab olinadi.
UzCloud'da tayyor Docker infratuzilmasi
UzCloud Marketplace'da oldindan tayyorlangan Docker obrazi mavjud. Server tanlash, operatsion tizimni o'rnatish, repozitoriylarni sozlash, Engine va Compose'ni o'rnatish kabi amallarni qo'lda bajarish o'rniga, bir necha marta bosish orqali Docker o'rnatilgan virtual mashinani ishga tushirishingiz mumkin.
UzCloud katalogida dasturiy ta'minotni ishlab chiqishning to'liq siklini tashkil etish uchun vositalar ham mavjud:
- Harbor: zaifliklarni skanerlash imkoniyatiga ega yopiq obrazlar reyestri.
- GitLab va GitLab Runner: kodni saqlash, avtomatik yig'ish va deploy qilish vositalari.
- Coolify: konteynerli ilovalarni boshqarish uchun qulay veb-panel.
Ushbu vositalar birgalikda tushunarli va himoyalangan infratuzilma zanjirini hosil qiladi:
GitLab → CI/CD → docker build → Harbor → UzCloud'dagi Docker xost → Ishlayotgan servis
Barcha infratuzilma, virtual mashina resurslari, tarmoqlar, kirish huquqlari va zaxira nusxalari jamoangizning to'liq nazorati ostida qoladi. Loyiha bitta xost imkoniyatlaridan oshib ketganda, uni UzCloud'dagi Managed Kubernetes'ga osonlik bilan ko'chirishingiz mumkin.
5 daqiqada izolyatsiyalangan Docker xostini ishga tushiring
Agar bog'liqliklarni qo'lda sozlashga vaqt sarflamasdan, tayyor konteyner muhitidan foydalanmoqchi bo'lsangiz, UzCloud Marketplace katalogiga o'ting.
Docker obrazini tanlang, protsessorlar, operativ xotira va diskning kerakli hajmini belgilang hamda O'zbekistonning suveren bulut infratuzilmasida ishchi muhitni ishga tushiring. Qo'llab-quvvatlash jamoamiz har qanday bosqichda nosozliklarga chidamli arxitekturani yaratishda yordam beradi.